Datenschutzhinweise
Diese Hinweise erklären, welche personenbezogenen Daten wir verarbeiten, wenn Sie unsere Website besuchen, die Web-App unter app.systra.cloud nutzen oder die Mobile-App von Systra verwenden. Sie gelten für alle drei Zugangswege; Abschnitte, die nur einen Zugangsweg betreffen, sind entsprechend benannt.
Kurz gesagt: Wir hosten in Deutschland, setzen keine Werbe- oder Tracking-Netzwerke ein, verwenden für die Reichweitenmessung ein selbst betriebenes Werkzeug ohne Cookies und verarbeiten die Daten Ihres Betriebs in der Software ausschließlich in Ihrem Auftrag.
1. Verantwortlicher
Brandes Software Solutions, Inhaber Sebastian Brandes, Südbahnhofstraße 14c, 63739 Aschaffenburg, Deutschland. E-Mail: [email protected], Telefon: 0176 45667561.
Ein Datenschutzbeauftragter ist nach Art. 37 DSGVO und § 38 BDSG nicht zu benennen. Fragen zum Datenschutz richten Sie an die genannte E-Mail-Adresse.
2. Geltungsbereich und Rollen
Website (systra.cloud): Wir sind Verantwortlicher für die Verarbeitung Ihrer Daten als Besucher.
Web-App und Mobile-App: Für die Daten Ihres Nutzerkontos (Registrierung, Anmeldung, Sicherheit, Abrechnung) sind wir Verantwortlicher. Für die Fachdaten, die Ihr Betrieb in Systra anlegt (Lager, Geräte, Aufträge, Zeiten, Belege, Mitarbeiter, Kunden), ist Ihr Betrieb Verantwortlicher und wir Auftragsverarbeiter nach Art. 28 DSGVO. Grundlage ist die Vereinbarung zur Auftragsverarbeitung, die in der Web-App je Firma abgeschlossen wird.
Mitarbeiterinnen und Mitarbeiter eines Betriebs, die die Mobile-App nutzen: Verantwortlicher für Ihre Daten in der App (zum Beispiel Zeiterfassung, Standortprüfung, Fotos) ist Ihr Arbeitgeber. Wir verarbeiten diese Daten nur in dessen Auftrag. Wenden Sie sich für Auskunft und Löschung zuerst an Ihren Arbeitgeber.
3. Website: Bereitstellung, Server-Logs und Hosting
Beim Aufruf der Website verarbeitet der Server technisch notwendig IP-Adresse, Datum und Uhrzeit, aufgerufene Seite, Referrer, Browser und Betriebssystem. Diese Daten dienen der Auslieferung der Seite, der Sicherheit und der Fehlersuche (Art. 6 Abs. 1 lit. f DSGVO). Server-Logs werden spätestens nach 14 Tagen gelöscht.
Die Website wird als statische Seite über Cloudflare, Inc. (San Francisco, USA; EU-Niederlassung Cloudflare Germany GmbH, München) ausgeliefert. Cloudflare verarbeitet dabei die IP-Adresse und technische Verbindungsdaten. Die Übermittlung in die USA stützt sich auf den Angemessenheitsbeschluss der EU-Kommission (EU-US Data Privacy Framework), dem Cloudflare beigetreten ist, sowie auf Standardvertragsklauseln.
Schriften und Skripte werden von unserem eigenen Hosting geladen, nicht von Google oder anderen Drittanbietern.
5. Reichweitenmessung (Website)
Mit Ihrer Einwilligung messen wir die Nutzung der Website mit der Open-Source-Software Umami, die wir selbst auf unserem Server in Deutschland betreiben. Umami setzt keine Cookies und speichert keine IP-Adressen; Besucher werden nur innerhalb eines Tages über einen nicht rückrechenbaren Hashwert aus IP-Adresse, Browser und Website erkannt. Erfasst werden aufgerufene Seiten, Referrer, Land, Gerätetyp, Browser und Klicks auf Schaltflächen wie „Kostenlos testen“.
Zweck ist zu verstehen, welche Seiten gelesen werden und wo Interessenten den Weg zur Registrierung abbrechen (Art. 6 Abs. 1 lit. a DSGVO). Die Daten werden nicht an Dritte weitergegeben und nicht mit Ihrem späteren Nutzerkonto verknüpft. Aggregierte Statistiken bewahren wir 24 Monate auf.
Web-App: In der Web-App zählen wir ohne Cookies und ohne Identifizierung der Person lediglich, ob eine Registrierung abgeschlossen wurde, um den Weg von der Website zur Anmeldung zu bewerten (Art. 6 Abs. 1 lit. f DSGVO). Inhalte Ihres Betriebs werden dabei nicht erfasst.
6. Kontaktaufnahme
Wenn Sie uns per E-Mail schreiben, verarbeiten wir Ihre Angaben zur Beantwortung der Anfrage (Art. 6 Abs. 1 lit. b oder f DSGVO). Anfragen werden gelöscht, sobald sie erledigt sind und keine gesetzlichen Aufbewahrungspflichten entgegenstehen.
Kontakt- und Partnerformular: Die Angaben aus dem Formular (Art der Anfrage, Firma, Name, E-Mail, optional Telefon, Branche, Mitarbeiterzahl, bei Partneranfragen Art der Partnerschaft, Website und Region, Ihre Nachricht sowie die aufgerufene Seite) werden von der Website an unseren Formulardienst auf Cloudflare übergeben und von dort als E-Mail über Brevo (Abschnitt 12) an uns und als Eingangsbestätigung an Sie gesendet. Eine Speicherung in einer Datenbank findet nicht statt. Zum Schutz vor Missbrauch wird Ihre IP-Adresse für zehn Minuten zur Begrenzung der Anfragen verwendet und danach verworfen. Rechtsgrundlage ist Art. 6 Abs. 1 lit. b DSGVO (Anfrage vor Vertragsschluss) bzw. lit. f (Partneranfragen).
7. Registrierung, Anmeldung und Konto (Web-App und Mobile-App)
Für die Nutzung von Systra legen Sie ein Konto an. Wir verarbeiten E-Mail-Adresse, Name, Firma, Passwort (nur als Argon2-Hash), optional einen zweiten Faktor (TOTP), Zeitpunkte von Anmeldungen sowie technische Sitzungsdaten. Die Identitätsverwaltung läuft über die selbst betriebene Software Ory Kratos auf unserem Server.
Zweck ist die Vertragsdurchführung und die Sicherheit des Kontos (Art. 6 Abs. 1 lit. b und f DSGVO). Die E-Mail-Adresse wird bei der Registrierung per Code bestätigt. Die Mobile-App meldet sich mit denselben Zugangsdaten an; das Sitzungstoken wird auf dem Gerät im gesicherten Schlüsselspeicher (Keychain) abgelegt.
Kontodaten werden mit Löschung des Kontos entfernt; abrechnungsrelevante Daten unterliegen den steuerlichen Aufbewahrungsfristen (Abschnitt 14).
8. Nutzung der Software: Fachdaten Ihres Betriebs
In Systra legt Ihr Betrieb Daten zu Lager, Geräten, Aufträgen, Einsätzen, Zeiten, Belegen, Kunden, Lieferanten und Mitarbeitern an. Dazu gehören personenbezogene Daten von Mitarbeitern (Name, Rolle, Einsätze, Arbeitszeiten, Abwesenheiten), von Kunden und Ansprechpartnern (Name, Adresse, Kontaktdaten, Belege, Unterschriften) und von Lieferanten.
Diese Daten verarbeiten wir ausschließlich im Auftrag und nach Weisung Ihres Betriebs (Art. 28 DSGVO). Rechtsgrundlage und Zwecke bestimmt Ihr Betrieb. Die Daten werden mandantengetrennt gespeichert, Änderungen werden in einem nicht veränderbaren Protokoll nachgehalten, Zugriffe sind rollenbasiert.
Karten (Web-App): Zur Anzeige von Objektadressen lädt die Web-App Kartenkacheln direkt von OpenStreetMap (OpenStreetMap Foundation, Cambridge, Vereinigtes Königreich). Dabei wird Ihre IP-Adresse an OpenStreetMap übermittelt (Art. 6 Abs. 1 lit. f DSGVO; Angemessenheitsbeschluss für das Vereinigte Königreich). Die iOS-App nutzt stattdessen Apple MapKit (Abschnitt 9.4).
Systra-Mitarbeiter greifen auf Fachdaten nur zu, wenn das für Support oder Fehlerbehebung notwendig ist und der Betrieb das verlangt oder zugelassen hat.
9. Mitarbeiter-App (iOS)
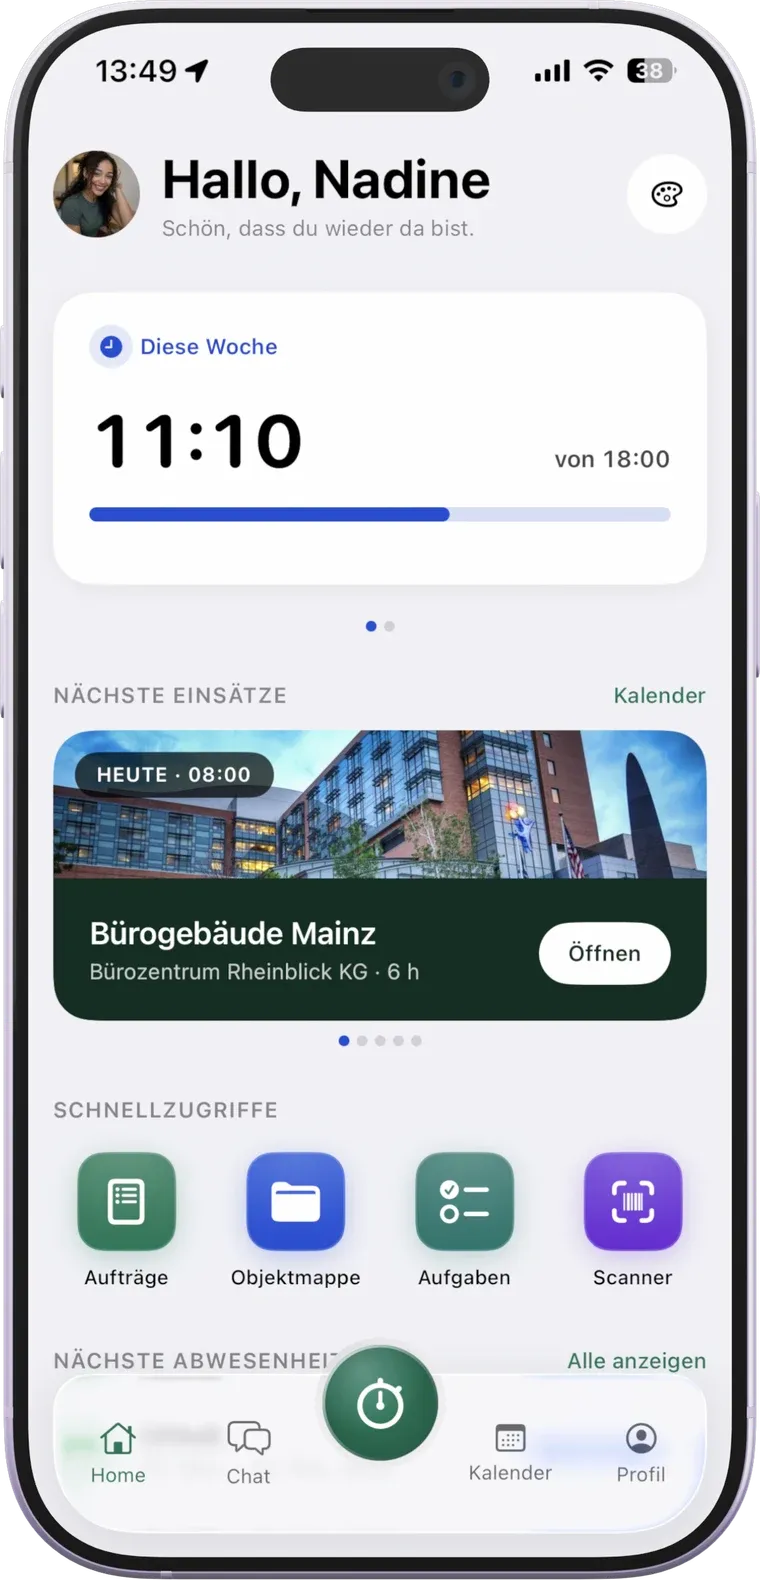
Dieser Abschnitt gilt für die Systra-App für iPhone, die Mitarbeiterinnen und Mitarbeiter eines Betriebs nutzen. Verantwortlicher für Ihr Konto ist Brandes Software Solutions, Inhaber Sebastian Brandes, Südbahnhofstraße 14c, 63739 Aschaffenburg, E-Mail: [email protected], Telefon: 0176 45667561. Für die Fachdaten, die Ihr Arbeitgeber in der App anlegt und die Sie dort eingeben (Zeiten, Abwesenheiten, Fotos, Aufgaben, Unterschriften), ist Ihr Arbeitgeber Verantwortlicher; wir verarbeiten sie in seinem Auftrag (Abschnitt 2). Für Auskunft und Löschung wenden Sie sich zuerst an Ihren Arbeitgeber.
9.1 Welche Daten die App verarbeitet und wozu
Alle Daten dienen ausschließlich dazu, die Funktionen der App bereitzustellen. Wir nutzen sie nicht für Werbung und nicht für Analysen.
| Funktion | Daten | Zweck |
|---|---|---|
| Konto und Anmeldung | E-Mail-Adresse, Name, Kennung Ihres Kontos, Sitzungstoken; bei aktiviertem Zweitfaktor ein Einmalcode (TOTP) | Sie anmelden und Ihr Konto schützen. Das Sitzungstoken liegt auf Ihrem Gerät im Schlüsselspeicher (Keychain). |
| Push-Benachrichtigungen | Gerätetoken von Apple, zugeordnet zu Ihrem Konto | Ihnen Hinweise zu Aufgaben, Einsätzen und Nachrichten zustellen. Das Token erhalten wir von Apple, nachdem Sie Mitteilungen erlaubt haben. Die Mitteilungen enthalten keine Fachdaten im Klartext. |
| Zeiterfassung | Beginn und Ende der Arbeitszeit, Objekt/Auftrag, Korrekturen, Näherungsstatus (siehe unten) | Arbeitszeiten buchen. Ist die Standortprüfung aktiv, kommt der Status „in der Nähe“, „nicht in der Nähe“ oder „unbekannt“ hinzu. |
| Abwesenheiten | Art der Abwesenheit (zum Beispiel Urlaub oder Krank), Zeitraum, Status des Antrags | Abwesenheiten beantragen und planen. Eine Krankmeldung ist eine Angabe zur Gesundheit; wir behandeln sie entsprechend vertraulich und verwenden sie nur für die Abwesenheitsplanung Ihres Betriebs. |
| Fotos | Profilbild, Objektfotos, Schadensfotos | Sie im Team erkennbar machen, Objekte und Schäden dokumentieren. Quelle ist die Kamera oder eine Auswahl aus Ihrer Fotomediathek. |
| Dokumente und Unterschriften | Name des Unterzeichners, Unterschrift, Zeitpunkt, Quittungen zu Unterweisungen | Übergaben, Belege und Unterweisungen bestätigen. |
| Chat | Nachrichten und Anhänge (Ende-zu-Ende verschlüsselt), Mitglieder einer Unterhaltung, Zeitpunkte, Lesemarker, Gerätekennung, öffentliche Geräteschlüssel | Mit Kolleginnen und Kollegen schreiben. |
| Aufgaben | Titel, Beschreibung, Checklisten, Zuständigkeit, Status | Aufgaben zuweisen und abarbeiten. |
Näherungsstatus statt Koordinaten. Wenn Ihr Betrieb die Standortprüfung aktiviert hat, bestimmt die App beim Starten und Stoppen der Zeiterfassung Ihren Standort auf dem Gerät und vergleicht ihn mit dem Einsatzobjekt. Nur das Ergebnis (in der Nähe, nicht in der Nähe, unbekannt) wird mit der Buchung gespeichert. Ihre genauen Koordinaten werden weder gespeichert noch an uns übertragen. Es gibt keine laufende Ortung.
Chat Ende-zu-Ende verschlüsselt. Nachrichten und Anhänge werden auf Ihrem Gerät verschlüsselt und erst auf dem Gerät des Empfängers wieder entschlüsselt. Die Schlüssel liegen auf den Geräten. Unser Server sieht nur den verschlüsselten Text (Chiffrat) und die Angaben, die er zum Zustellen braucht: wer in der Unterhaltung ist, wann etwas gesendet wurde und was gelesen wurde. Den Inhalt können wir nicht lesen.
9.2 Berechtigungen
Die App fragt nur dann um Erlaubnis, wenn Sie eine Funktion nutzen, die sie braucht. Sie können jede Berechtigung jederzeit in den iOS-Einstellungen unter „Systra“ ändern oder entziehen. Die App bleibt ohne Berechtigung nutzbar, die jeweilige Funktion ist dann eingeschränkt.
| Berechtigung | Wofür | Ohne Berechtigung |
|---|---|---|
| Kamera | Profilbild, Objekt- und Schadensfotos, Scannen von QR- und Barcodes an Geräten | Kein Foto aufnehmen und nicht scannen. Fotos können Sie weiterhin aus der Mediathek wählen. |
| Standort „Beim Verwenden“ | Prüfen, ob Sie sich in der Nähe des Einsatzobjekts befinden (nur beim Starten und Stoppen der Zeiterfassung, nur wenn Ihr Betrieb die Prüfung aktiviert hat) | Zeiterfassung ohne Prüfung bzw. mit Kennzeichnung, je nach Einstellung Ihres Betriebs. |
| Face ID / Touch ID | App nach einer Pause entsperren. Ihre Anmeldung bleibt dabei unverändert; Ihre biometrischen Daten verlassen das Gerät nicht, wir erhalten sie nie. | Entsperren mit dem Gerätecode. |
| Mitteilungen | Push-Benachrichtigungen anzeigen | Keine Benachrichtigungen. |
Fotos aus der Mediathek wählen Sie über die Auswahl von iOS aus; die App erhält nur die Bilder, die Sie auswählen, und hat keinen Zugriff auf Ihre gesamte Mediathek. Die App greift nicht auf Ihre Kontakte, Ihr Mikrofon oder Ihr Bluetooth zu.
9.3 Speicherorte auf Ihrem Gerät
- Das Sitzungstoken und die Chat-Schlüssel liegen im Schlüsselspeicher (Keychain) von iOS bzw. in Dateien, die iOS bei gesperrtem Gerät verschlüsselt hält. Diese Dateien sind von der Gerätesicherung ausgenommen.
- Offline-Warteschlangen (Eingaben, die noch nicht gesendet wurden) und ein Zwischenspeicher für Antworten des Servers liegen im geschützten App-Speicher. Das Profilbild wird zwischengespeichert, ohne dass andere Apps darauf zugreifen können.
- Einstellungen (zum Beispiel Darstellung, App-Sperre, Benachrichtigungen) speichert die App im gewöhnlichen App-Speicher des Geräts.
- Live Activity: Läuft die Zeiterfassung, kann auf dem Sperrbildschirm Objektname, Auftragsnummer und Zeitfenster erscheinen. Das sehen auch Personen, die Ihr gesperrtes Gerät in der Hand haben. Sie können Live Activities für Systra in den iOS-Einstellungen abschalten.
- Löschung: Wenn Sie sich abmelden oder das Konto auf dem Gerät wechseln, wird der Speicher des bisherigen Kontos als gesperrt markiert und nach 30 Tagen endgültig gelöscht (Quarantänefrist, damit noch nicht gesendete Eingaben bei versehentlicher Abmeldung nicht verloren gehen). Das Entfernen der App löscht alle lokalen Daten.
9.4 Übermittlung an Apple
- Apple Push Notification Service (APNs): Für Push-Benachrichtigungen übergeben wir Apple das Gerätetoken und den Mitteilungstext. Apple Inc. (One Apple Park Way, Cupertino, USA) leitet die Mitteilung an Ihr Gerät. Der Mitteilungstext enthält keine Fachdaten im Klartext. Rechtsgrundlage: Vertragsdurchführung (Art. 6 Abs. 1 lit. b DSGVO).
- Karten (MapKit): Zur Anzeige von Objektadressen lädt die App Kartenausschnitte über den Kartendienst von Apple. Übermittelt wird die Adresse des Objekts, nicht Ihr Standort. Dabei kann Apple technisch bedingt Ihre IP-Adresse sehen.
- App Store und Absturzberichte: Beim Herunterladen und, wenn Sie das in iOS erlauben, bei Absturzberichten verarbeitet Apple Daten nach eigenen Datenschutzbestimmungen. Darauf haben wir keinen Einfluss. Wir erhalten daraus keine Daten über Sie persönlich.
9.5 Kein Tracking, keine Weitergabe zu Werbezwecken
Die App enthält keine Analyse-, Werbe-, Tracking- oder Crash-Reporting-Dienste Dritter. Sie fragt nicht nach der Erlaubnis zum App-übergreifenden Tracking, weil sie nicht trackt. Wir geben keine Daten zu Werbezwecken weiter und verknüpfen Ihre Daten nicht mit Daten aus anderen Apps oder Websites.
9.6 Zugriffslogs beim Betrieb der App
Wenn die App mit unserem Server spricht, protokolliert der Server technisch notwendig IP-Adresse, Kennung Ihres Kontos, Zeitpunkt, aufgerufene Funktion, App-Version und eine Korrelations-ID. Zweck sind Sicherheit und Fehlersuche (Art. 6 Abs. 1 lit. f DSGVO). Diese Protokolle liegen nur auf unserer eigenen Infrastruktur und werden nach höchstens 30 Tagen gelöscht (Abschnitt 14).
9.7 Ihre Rechte
Es gelten die Rechte aus Abschnitt 15: Auskunft, Berichtigung, Löschung, Einschränkung, Datenübertragbarkeit, Widerspruch, Widerruf einer Einwilligung und Beschwerde bei der Aufsichtsbehörde. Anfragen zu Daten, die Ihr Arbeitgeber in der App verarbeitet, richten Sie zuerst an ihn; wir unterstützen ihn dabei. Alle anderen Anfragen senden Sie an [email protected].
9.8 App-Store-Datenschutzlabel
Im App Store zeigt Apple zur App ein Datenschutzlabel („App-Datenschutz“). Es nennt dieselben Datenarten wie dieser Abschnitt: Name, E-Mail-Adresse, Fotos, sonstige Nutzerinhalte, Gesundheit (Krankmeldung), ungefährer Standort (Näherungsstatus), Nutzer-ID und Geräte-ID. Alle sind mit Ihrer Identität verknüpft und werden nur für die Funktion der App verwendet, nicht für Tracking. Das Label und dieser Abschnitt sind inhaltlich deckungsgleich zu halten.
10. Abrechnung und Zahlung (Mollie)
Abonnements rechnen wir über Mollie B.V., Keizersgracht 126, 1015 CW Amsterdam, Niederlande, ab. An Mollie übermitteln wir Name bzw. Firma, E-Mail-Adresse, Betrag und Verwendungszweck sowie bei SEPA-Lastschrift Kontoinhaber und IBAN zur Mandatserteilung; Kartendaten werden ausschließlich auf der Zahlungsseite von Mollie erfasst und erreichen unsere Server nicht. Mollie handelt für die Zahlungsabwicklung als eigener Verantwortlicher und verarbeitet nach eigenen Angaben vorrangig in der EU; Übermittlungen in Drittländer sichert Mollie über Standardvertragsklauseln ab. Rechtsgrundlage ist die Vertragsdurchführung (Art. 6 Abs. 1 lit. b DSGVO).
Wir selbst speichern Rechnungsanschrift, die bei Mollie vergebenen Kunden-, Mandats- und Zahlungskennungen, Beträge, Zahlungsstatus sowie die Rechnungen; keine IBAN und keine Kartendaten. Fachdaten Ihres Betriebs aus Systra werden nicht an Mollie übermittelt.
11. Zahlungsannahme über Mollie
Wenn Sie die Zahlungsannahme in Systra nutzen, können Ihre Kunden Rechnungen per Zahlungslink, QR-Code oder vor Ort mit dem iPhone bezahlen. Die Zahlungen laufen über Ihr eigenes Konto bei Mollie B.V., Keizersgracht 126, 1015 CW Amsterdam, Niederlande („Mollie“).
- Mollie ist für die Zahlungsabwicklung, die Identitäts- und Unternehmensprüfung und die Auszahlung an Sie eigenständig Verantwortlicher; es gelten die Datenschutzhinweise von Mollie (https://www.mollie.com/de/privacy).
- Sie sind eigenständig Verantwortlicher für die Zahlungsannahme gegenüber Ihren Kunden und für Ihr Verhältnis zu Mollie.
- Wir sind Auftragsverarbeiter nur für die Verknüpfungsdaten nach der Vereinbarung zur Auftragsverarbeitung. Für die Abrechnung unserer Plattformgebühr sind wir eigener Verantwortlicher.
| Daten | Zweck | Rechtsgrundlage |
|---|---|---|
| Firmendaten zur Vorbefüllung des Mollie-Onboardings (Firmenname, Anschrift, ggf. USt-IdNr./Handelsregister, Kontaktperson) | Anlegen und Verknüpfen Ihres Mollie-Kontos | Art. 6 Abs. 1 lit. b DSGVO |
| Zugriffstoken (verschlüsselt gespeichert), Organisations-ID, Profil-ID, Onboarding-Status | Betrieb der Verknüpfung | Art. 6 Abs. 1 lit. b DSGVO |
| Zahlungs- und Link-IDs, Beträge, Zahlungsstatus, Zuordnung zur Rechnung | Erzeugen von Zahlungslinks, Verbuchen von Zahlungseingängen | Art. 6 Abs. 1 lit. b DSGVO |
| Betrag und Anzahl der Zahlungen, Plattformgebühr | Abrechnung der Plattformgebühr, steuerliche Pflichten | Art. 6 Abs. 1 lit. b und c DSGVO |
| Protokoll- und Webhook-Daten (z. B. Zeitpunkte, IDs) | Betrugs- und Missbrauchsprävention, Sicherheit, Fehleranalyse | Art. 6 Abs. 1 lit. f DSGVO |
Karten- und Kontodaten Ihrer Kunden und Ausweisdaten erhalten und speichern wir nicht; sie werden ausschließlich bei Mollie bzw. in der Mollie-Tap-App eingegeben. An Mollie übermitteln wir je Zahlung Betrag, Beschreibung, Rücksprung- und Benachrichtigungsadresse sowie interne Kennungen (Mandant und Beleg), keine Namen von Kunden.
Empfänger ist Mollie B.V. mit Sitz in den Niederlanden (EU); wir übermitteln dabei selbst keine Daten in Drittländer. Soweit Mollie in eigener Verantwortung Daten außerhalb des EWR verarbeitet, gelten dessen Garantien nach Art. 44 ff. DSGVO. Mollie ist Empfänger, kein Unterauftragsverarbeiter von Systra.
Speicherdauer: Verknüpfungsdaten bis zur Trennung der Verknüpfung; das Zugriffstoken wird bei Trennung bei Mollie widerrufen und bei uns gelöscht. Abrechnungs- und Zahlungsdaten (Beträge, Zahlungs-IDs, Gebührenrechnungen) bis zum Ablauf der gesetzlichen Aufbewahrungsfristen, in der Regel 10 Jahre (§ 147 AO, § 14b UStG), danach Löschung bzw. Anonymisierung. Ihre Rechte nach Art. 15 bis 21 DSGVO und das Beschwerderecht gelten wie in Abschnitt 15 beschrieben; Anfragen zu Zahlungsdaten bei Mollie richten Sie an Mollie.
12. E-Mail-Versand (Brevo)
Transaktions-E-Mails der Software (Bestätigungscodes, Passwort-Wiederherstellung, Einladungen, Bestellungen an Lieferanten) versenden wir über Brevo GmbH, Köpenicker Straße 126, 10179 Berlin, mit der Absenderdomain app.systra.cloud. Brevo verarbeitet Empfängeradresse, Betreff und Inhalt der jeweiligen Nachricht sowie Zustell- und Sicherheitsprotokolle; bei Bestellmails auch Bestellinhalt und Lieferadresse. Brevo ist Auftragsverarbeiter (Art. 28 DSGVO). Die Verarbeitung findet vorrangig in der EU statt; Brevos Unterauftragskette kann Drittlandtransfers enthalten, abgesichert über das EU-US Data Privacy Framework und Standardvertragsklauseln. Protokolle bei Brevo werden nach einem Monat gelöscht.
13. Hosting, Backups und weitere Auftragsverarbeiter
Web-App, Mobile-App-Backend und Datenbanken laufen auf Servern der netcup GmbH, Emmy-Noether-Straße 10, 76131 Karlsruhe, im Rechenzentrum Nürnberg. Leistungen der netcup-Gruppe (Anexia Holding GmbH und Anexia Cloud Solutions GmbH, Klagenfurt und Karlsruhe) können in Deutschland und Österreich erbracht werden. Grundlage ist ein Auftragsverarbeitungsvertrag.
Verschlüsselte Datenbank-Sicherungen legen wir zusätzlich bei der Hetzner Online GmbH, Industriestraße 25, 91710 Gunzenhausen (Rechenzentrum Falkenstein) ab. Die Sicherungen werden vor der Übertragung mit AES-256 verschlüsselt; Hetzner hat keinen Zugriff auf den Schlüssel. Aufbewahrung: 14 Tage (tägliche Sicherungen) bzw. 8 Wochen (wöchentliche Sicherungen); Speicher-Snapshots 10 Tage.
Technische Protokolle (Zugriffs- und Fehlerlogs) sammeln wir mit selbst betriebener Software auf demselben Server; sie verlassen unsere Infrastruktur nicht und werden nach 30 Tagen gelöscht.
| Dienstleister | Leistung | Ort |
|---|---|---|
| netcup GmbH (mit Anexia-Gruppe) | Hosting, Rechenzentrum, Netzbetrieb | Nürnberg, Deutschland; Österreich |
| Hetzner Online GmbH | Speicher für verschlüsselte Backups | Falkenstein, Deutschland |
| Brevo GmbH | Transaktions-E-Mails | Berlin; EU, ggf. Drittland mit DPF/SCC |
| Cloudflare, Inc. | Auslieferung der Website | EU/USA (DPF, SCC) |
| Apple Distribution International Ltd., Hollyhill Industrial Estate, Hollyhill, Cork, Irland | Push-Benachrichtigungen (APNs) und Kartenausschnitte (MapKit) in der iOS-App | Cork, Irland; Apple-Gruppe, ggf. USA (DPF, SCC) |
| Mollie B.V. | Zahlungsabwicklung (eigener Verantwortlicher) | Amsterdam, Niederlande; EU, ggf. Drittland mit SCC |
14. Speicherdauer
- Server-Logs der Website: 14 Tage.
- Technische Protokolle der Software: 30 Tage.
- Reichweitenmessung: aggregiert 24 Monate.
- Kontodaten: bis zur Löschung des Kontos; danach bis zu 30 Tage in Sicherungen.
- Fachdaten des Betriebs: solange der Vertrag läuft; nach Vertragsende Export oder Löschung nach Wahl des Betriebs, spätestens 90 Tage nach Ende.
- Abrechnungsbelege: 10 Jahre (§ 147 AO, § 257 HGB).
- Vertragsnachweise (AGB-, Datenschutz- und AVV-Annahme): für die Dauer des Vertrags und die anschließende Verjährungsfrist.
15. Ihre Rechte
Sie haben das Recht auf Auskunft (Art. 15 DSGVO), Berichtigung (Art. 16), Löschung (Art. 17), Einschränkung der Verarbeitung (Art. 18), Datenübertragbarkeit (Art. 20) und Widerspruch gegen Verarbeitungen auf Grundlage berechtigter Interessen (Art. 21). Eine erteilte Einwilligung können Sie jederzeit mit Wirkung für die Zukunft widerrufen.
Für Daten, die wir im Auftrag eines Betriebs verarbeiten (Abschnitte 8 und 9), richten Sie Ihre Anfrage bitte an den Betrieb; wir unterstützen ihn bei der Beantwortung. Alle anderen Anfragen senden Sie an [email protected].
Sie haben das Recht, sich bei einer Aufsichtsbehörde zu beschweren. Zuständig für uns ist das Bayerische Landesamt für Datenschutzaufsicht (BayLDA), Promenade 18, 91522 Ansbach.
16. Sicherheit
Alle Verbindungen sind TLS-verschlüsselt. Passwörter werden nur als Argon2-Hash gespeichert. Daten verschiedener Betriebe sind technisch getrennt; Zugriffe sind rollenbasiert und werden protokolliert. Die technischen und organisatorischen Maßnahmen beschreibt Anlage 2 der Vereinbarung zur Auftragsverarbeitung.
17. Änderungen dieser Hinweise
Wir passen diese Hinweise an, wenn sich die Software, die Dienstleister oder die Rechtslage ändern. Jede Fassung ist unter ihrer Versionsnummer dauerhaft abrufbar; in der Web-App wird die bei Vertragsschluss gültige Fassung mit Prüfsumme festgehalten.